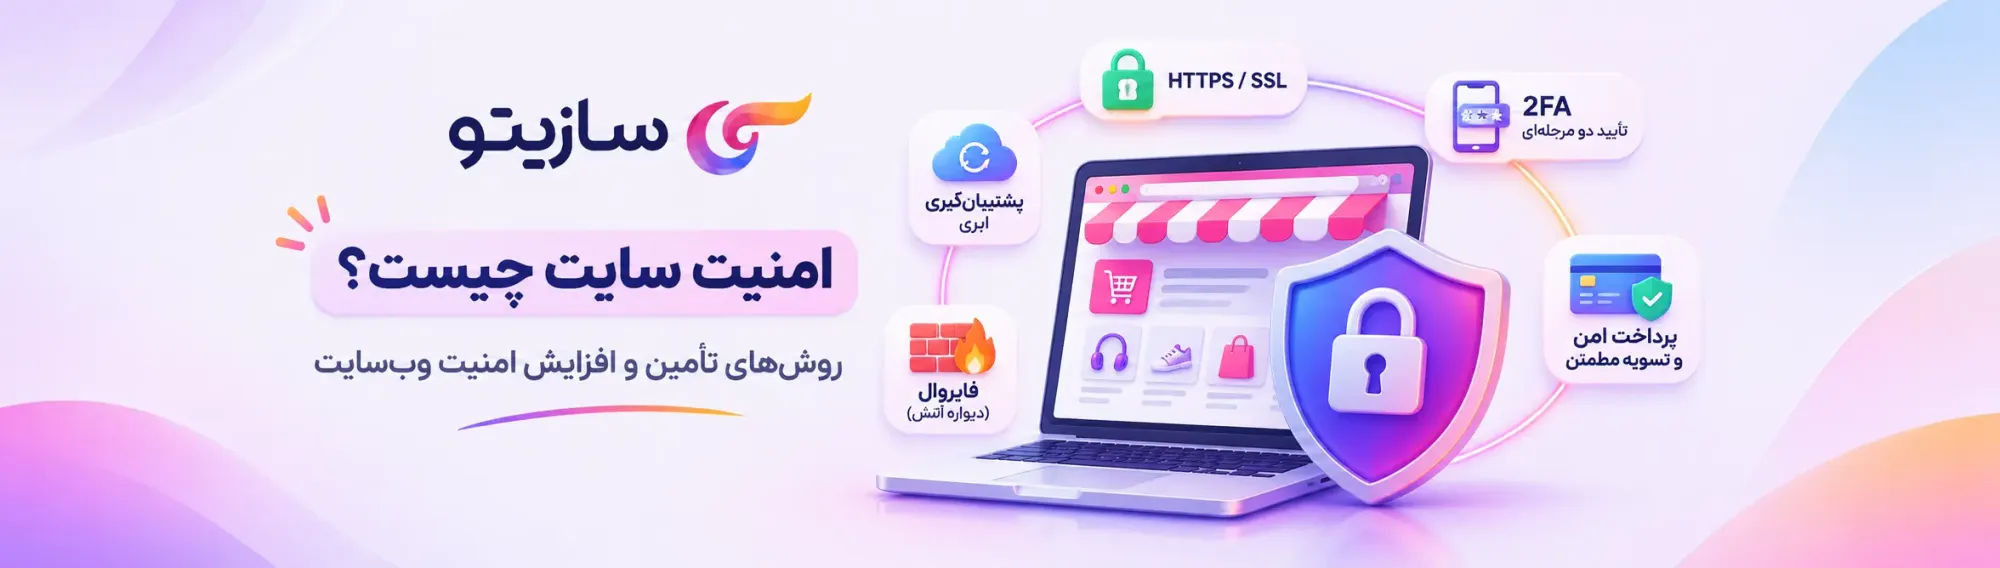
امنیت سایت چیست؟ روشهای افزایش امنیت و جلوگیری از هک
فرض کنید صبح فروشگاه اینترنتیتان را باز میکنید و مرورگر بهجای صفحه محصولات، هشدار امنیتی نشان میدهد؛ یا سایت ساعتها از دسترس خارج شده و هیچ سفارشی ثبت نمیشود. چنین اتفاقی فقط به فروش همان روز آسیب نمیزند؛ اعتماد مشتری را هم کم میکند. امنیت سایت یعنی محافظت از آن در برابر دسترسی غیرمجاز، سرقت اطلاعات و خرابکاری. برای افزایش امنیت، چهار اقدام اهمیت زیادی دارند: رمز عبور قوی و ورود دومرحلهای، بهروزرسانی منظم، تهیه نسخه پشتیبان خارج از سرور و فعالسازی گواهی SSL. البته SSL بهتنهایی امنیت
فهرست مطالب
- امنیت سایت چیست؟
- چرا امنیت سایت مهم است؟
- مهمترین تهدیدات امنیتی سایت کداماند؟
- روشها و ابزارهای تأمین و افزایش امنیت سایت چیست؟
- چگونه امنیت سایت را بررسی کنیم؟
- از کجا بفهمیم سایت هک شده است؟
- اگر سایت هک شد چه کنیم؟
- امنیت فروشگاه اینترنتی چه تفاوتی با امنیت سایت معمولی دارد؟
- امنیت فروشگاه اینترنتی با سایت سازها چگونه تأمین میشود؟
- امنیت فروشگاه اینترنتی با سازیتو
- سوالات متداول
فرض کنید صبح فروشگاه اینترنتیتان را باز میکنید و مرورگر بهجای صفحه محصولات، هشدار امنیتی نشان میدهد؛ یا سایت ساعتها از دسترس خارج شده و هیچ سفارشی ثبت نمیشود. چنین اتفاقی فقط به فروش همان روز آسیب نمیزند؛ اعتماد مشتری را هم کم میکند. امنیت سایت یعنی محافظت از آن در برابر دسترسی غیرمجاز، سرقت اطلاعات و خرابکاری. برای افزایش امنیت، چهار اقدام اهمیت زیادی دارند: رمز عبور قوی و ورود دومرحلهای، بهروزرسانی منظم، تهیه نسخه پشتیبان خارج از سرور و فعالسازی گواهی SSL. البته SSL بهتنهایی امنیت سایت را تضمین نمیکند و فقط ارتباط بین کاربر و سایت را رمزگذاری میکند. اگر نمیخواهید مدیریت و نگهداری سرور را خودتان بر عهده بگیرید، فروشگاه ساز ابری میتواند بخشی از این وظایف را سادهتر کند؛ هرچند امنیت حساب مدیر و دسترسی کاربران همچنان با شماست.
امنیت سایت چیست؟
امنیت سایت یعنی کارهایی که انجام میدهید تا کسی بدون اجازه وارد سایتتان نشود، اطلاعات مشتریها را ندزدد و سایت را خراب یا از دسترس خارج نکند. مثل قفل و دوربین مغازه است: قفل میزنید تا کسی وارد نشود، و دوربین میگذارید تا اگر اتفاقی افتاد، بفهمید. در سایت، قفلها شامل رمز قوی، بهروزرسانی و فایروالاند و دوربینها شامل اسکن و نظارت.
چرا امنیت سایت مهم است؟
چون هکشدن سایت میتواند باعث اختلال در فروش، افشای اطلاعات مشتری و کاهش اعتماد او شود. مهاجم ممکن است اطلاعات مشتریها را بدزدد، سایت را به تبلیغ اسپم تبدیل کند یا آن را از دسترس خارج کند. گوگل هم ممکن است سایت آلوده را علامتگذاری کند و مشتری با پیام هشدار روبهرو شود. بازسازی اعتماد معمولاً از بازسازی سایت سختتر است.
سناریوی رایج در فروشگاههای کوچک این است: چند ماه است افزونهای بهروز نشده، یک شب هکر از همان راه وارد میشود و به صفحه محصولات لینک اسپم اضافه میکند. صاحب فروشگاه چند روز بعد از افت ناگهانی بازدید متوجه میشود.
مهمترین تهدیدات امنیتی سایت کداماند؟
هفت تهدید رایج را همراه با پیامد و راهکار پیشگیری هر کدام در جدول میبینید.
|
راهکار پیشگیری |
پیامد |
تهدید |
|
رمز طولانی و یکتا، ورود
دومرحلهای، محدودکردن تلاشهای ناموفق ورود |
دسترسی غیرمجاز به پنل
مدیریت و کنترل سایت |
رمز ضعیف و حدس رمز (Brute
Force) |
|
بهروزرسانی منظم و حذف
افزونههای بیاستفاده یا رهاشده (در سایتهایی که خودتان مدیریت میکنید) |
سوءاستفاده از آسیبپذیری
شناختهشده و نفوذ بدون نیاز به حدس رمز |
نرمافزار و افزونهی قدیمی |
|
استفاده از کوئریهای امن و
پارامتری (Prepared Statements)، اعتبارسنجی ورودی و محدودکردن سطح دسترسی
دیتابیس؛ فیلتر ورودی و فایروال وب (WAF) فقط لایههای کمکیاند |
افشا، تغییر یا حذف اطلاعات
مشتری و سفارش |
تزریق SQL |
|
پردازش امن ورودی و خروجی
(Output Encoding)، اعتبارسنجی ورودی و سیاست امنیتی مرورگر (CSP) بهعنوان لایه
کمکی |
اجرای کد مخرب در مرورگر
بازدیدکننده و سرقت نشست یا اطلاعات ورود |
XSS (اسکریپت مخرب در صفحه) |
|
دانلود فقط از منبع معتبر،
نصبنکردن قالب یا افزونهی کرکشده، اسکن منظم |
تبلیغ و ریدایرکت اسپم،
قرارگرفتن در فهرست سیاه گوگل |
بدافزار |
|
سرویس محافظ در برابر DDoS،
شبکهی توزیع محتوا (CDN) |
از کار افتادن فروشگاه در
زمان فروش |
حملهی DDoS |
|
آموزش تیم، آدرس رسمی ثابت،
اطلاعرسانی به مشتری، احتیاط در برابر لینکها و پیامهای مشکوک |
از دست رفتن اعتماد مشتری و
سرقت اطلاعات ورود یا اطلاعات بانکی |
فیشینگ |
نکته مهم: سایت کوچک بودن شما را نجات نمیدهد. هکرها معمولاً دنبال یک آدم خاص نیستند؛ ابزار خودکار میگذارند و هر سایتی را که حفره دارد پیدا میکنند.
روشها و ابزارهای تأمین و افزایش امنیت سایت چیست؟
این روشها و ابزارها بیشترین اثر را دارند. توجه کنید که بخشی از آنها، مثل بهروزرسانی هسته و افزونهها یا مدیریت سرور، مربوط به سایتهایی است که خودتان مدیریت میکنید؛ در فروشگاهساز ابری معمولاً پلتفرم این بخشها را بر عهده دارد.
1.رمز قوی و ورود دومرحلهای (2FA): برای پنل مدیریت، هاست و دیتابیس رمز طولانی و یکتا بگذارید، از مدیر رمز استفاده کنید و 2FA را فعال کنید تا با لو رفتن رمز هم ورود مهاجم سخت شود.
2.بهروزرسانی منظم: در سایتهای خودمدیریت، هسته، قالب و افزونهها را بهروز نگه دارید و موارد بیاستفاده را حذف کنید.
3.منبع معتبر: فقط از منبع معتبر دانلود کنید؛ نسخهی کرکشده نصب نکنید.
4.گواهی SSL: ارتباط بازدیدکننده با سایت را رمزگذاری میکند و سایت با HTTPS باز میشود، اما امنیت کامل سایت را تضمین نمیکند.
5.فایروال وب (WAF): درخواستهای مشکوک را پیش از رسیدن به سایت میبندد، ولی جایگزین کدنویسی و پیکربندی امن نیست.
6.اسکنر بدافزار: فایلهای آلوده را پیدا میکند؛ اسکن را بهصورت منظم انجام دهید.
7.نسخهی پشتیبان منظم: ترجیحاً خودکار باشد و یک نسخه بیرون از سرور نگهداری شود تا بعد از هک بازگشت به نسخهی سالم ممکن باشد.
8.حداقل دسترسی: دسترسی کاربران را فقط به اندازهی کارشان بدهید و دسترسی افراد غیرضروری را حذف کنید.
9.سرویس ضد DDoS یا CDN: در برابر هجوم درخواستهای حجیم دوام میآورد.
10.پایش و بررسی منظم: با ابزار پایش در دسترسبودن (Uptime) از قطعی سایت باخبر شوید و نشانههای غیرعادی را هر هفته بررسی کنید.
چگونه امنیت سایت را بررسی کنیم؟
بدون برنامهنویسی هم میشود وضعیت را سنجید:
● در Google Search Console گزارش «مسائل امنیتی» را ببینید.
● با ابزار رایگان SSL Labs تنظیمات گواهی را تست کنید.
● با Sucuri SiteCheck یا ابزار مشابه، سایت را برای بدافزار اسکن کنید.
● فهرست کاربران مدیر را بخوانید؛ هر اسم ناآشنا خطر است.
● تاریخ آخرین بهروزرسانی هسته، قالب و افزونهها را نگاه کنید.
توجه کنید که نبود هشدار در این ابزارها لزوماً به معنی امن بودن کامل سایت نیست؛ هر ابزار فقط بخشی از مشکلات را بررسی میکند.
از کجا بفهمیم سایت هک شده است؟
نشانهها معمولاً اینهاست: سایت شما را به سایت دیگری میبرد، صفحههایی که نساختهاید دیده میشوند، کاربر مدیر ناشناس اضافه شده، گوگل یا مرورگر هشدار میدهد، بازدید یا فروش ناگهان عوض میشود یا ایمیلهای اسپم از طرف دامنهی شما میرود.
کندی ناگهانی هم یک نشانه است، هرچند همیشه به هک ربط ندارد. علتهای عادی کندی را در دلایل کند شدن و افت سرعت سایت بخوانید و اگر هیچکدام صدق نمیکند، به امنیت شک کنید.
اگر سایت هک شد چه کنیم؟
آرامش خود را حفظ کنید و بهترتیب مراحل زیر جلو بروید:
1.دسترسی مشکوک را محدود کنید: سایت را در حالت تعمیر بگذارید، رمز همهی بخشها (هاست، پنل، دیتابیس و ایمیل) را از یک دستگاه سالم عوض کنید و کاربران ناآشنا را غیرفعال کنید.
2.شواهد را حفظ کنید: پیش از پاکسازی، از فایلها، دیتابیس و گزارشهای سرور (لاگها) نسخه بگیرید و زمان و نشانههای مشاهدهشده را یادداشت کنید.
3.مسیر نفوذ را پیدا کنید: فهرست کاربران، فایلهای تغییرکرده و افزونهها یا نرمافزارهای قدیمی را بررسی کنید.
4.مسیر نفوذ را ببندید: معمولاً با بهروزرسانی یا حذف افزونهی آسیبپذیر، یا اصلاح دسترسی و رمز لو رفته.
5.موارد مخرب را پاک و نسخهی سالم را بازیابی کنید: از نسخهی پشتیبانِ مربوط به پیش از نفوذ استفاده کنید و مطمئن شوید راه ورود قبلی دوباره باز نمیشود.
6.سایت را پایش کنید: تا چند روز بعد، کاربران، فایلها، گزارشها و اسکن بدافزار را دوباره بررسی کنید.
7.اگر گوگل سایت را علامت زده، پس از پاکسازی در Search Console درخواست بازبینی بدهید.
8.اگر ممکن است اطلاعات مشتری لو رفته باشد، به او اطلاع بدهید.
اگر از فروشگاهساز ابری استفاده میکنید، اقدامات مربوط به زیرساخت و سرور را با کمک پشتیبانی پلتفرم انجام دهید؛ رمز پنل، دسترسی کاربران و گزارش فعالیت مشکوک با شماست. اگر نسخهی پشتیبان ندارید یا مطمئن نیستید چه کنید، از یک متخصص امنیت کمک بگیرید.
امنیت فروشگاه اینترنتی چه تفاوتی با امنیت سایت معمولی دارد؟
فروشگاه علاوه بر محتوا، اطلاعات مشتری، سفارش و پرداخت را هم نگه میدارد، پس هدف جذابتری است. سه تفاوت مهم: اطلاعات شخصی مشتری، پرداخت آنلاین، و کلاهبرداری با فیش جعلی یا پیام فیشینگ به نام فروشگاه. اطلاعات کارت بانکی نباید روی سایت شما ذخیره شود و باید از طریق درگاه رسمی بانکی پرداخت شود. اگر هنوز در مرحله راه اندازی فروشگاه اینترنتی هستید، امنیت را از همان ابتدا در انتخاب پلتفرم لحاظ کنید.
امنیت فروشگاه اینترنتی با سایت سازها چگونه تأمین میشود؟
اگر میخواهید بدانید سایت ساز چیست؟ و فروشگاه ساز چیست، کافی است بدانید پلتفرم آماده بخشی از کار فنی را خودش انجام میدهد. با این حال بهتر است انتخاب بین فروشگاهساز ابری و وردپرس را مقایسهی «امنتر یا ناامنتر» ندانید؛ تفاوت اصلی در این است که مسئولیتهای امنیتی چطور تقسیم میشوند:
|
وردپرس و هاست جداگانه |
سایتساز و فروشگاهساز ابری |
موضوع امنیتی |
|
با شما یا پشتیبان هاست |
عمدتاً بر عهدهی پلتفرم |
سرور و زیرساخت |
|
دستی؛ برای هسته، قالب و
افزونهها جدا |
معمولاً توسط پلتفرم |
بهروزرسانی هسته و قالب |
|
باید تهیه و نصب شود |
معمولاً همراه سرویس (باید
چک شود) |
گواهی SSL |
|
باید خودتان تنظیم کنید |
بسته به پلتفرم |
نسخه پشتیبان |
|
با شما |
با شما |
رمز و دسترسی کاربران |
این به معنای بیخطر بودن نیست. حتی وقتی پلتفرم زیرساخت را نگهداری میکند، رمز ضعیف و دسترسی نامناسب کاربران همچنان اهمیت دارد؛ و در وردپرس هم با رعایت اصول امنیتی میتوان به سطح قابلقبولی رسید، به شرط آنکه نگهداری منظم انجام شود. برای مقایسهی کاملتر، مطلب مقایسه فروشگاه ساز با وردپرس را مطالعه کنید.
امنیت فروشگاه اینترنتی با سازیتو
در فروشگاهساز سازیتو، مدیریت و نگهداری سرورها و زیرساخت میزبانی فروشگاه با خود پلتفرم است؛ پس برای شروع لازم نیست هاست جداگانه بخرید یا مستقیم با سرور درگیر شوید. SSL رایگان هم در فهرست امکانات سازیتو آمده است و پشتیبانگیری از اطلاعات فروشگاه نیز طبق امکانات و شرایط پلن انجام میشود. نتیجه برای شما این است که بهجای درگیر شدن با بخش مهمی از نگهداری فنی، میتوانید بیشتر روی مدیریت سفارشها و رشد کسبوکار تمرکز کنید. پرداختها هم از طریق درگاههای بانکی و سرویسهای اقساطی مثل اسنپپی، دیجیپی، تارا، ازکیوام و زرینپلاس انجام میشود.
اقدامات بر عهدهی سازیتو
● مدیریت و نگهداری سرورها و زیرساخت میزبانی فروشگاه
● بهروزرسانی و نگهداری بخشهای اصلی پلتفرم
● ارائهی زیرساخت گواهی SSL
● پشتیبانگیری از اطلاعات فروشگاه، طبق امکانات و شرایط پلن
● رسیدگی فنی به مشکلات و آسیبپذیریهای زیرساخت تحت مدیریت سازیتو
اقدامات بر عهدهی صاحب فروشگاه
● انتخاب رمز عبور قوی و غیرتکراری برای پنل مدیریت
● محافظت از اطلاعات ورود و فعالسازی ورود دومرحلهای، در صورت پشتیبانی سرویس
● مدیریت دسترسی کارکنان و حذف دسترسی افراد غیرضروری
● شناسایی پیامها، لینکها و درخواستهای مشکوک یا فیشینگ
● استفاده از سرویسها و ابزارهای جانبی معتبر و محافظت از حسابهای متصل به فروشگاه
● گزارش سریع فعالیتهای مشکوک به پشتیبانی سازیتو
در سازیتو، صاحب فروشگاه معمولاً مسئول بهروزرسانی هستهی سایت، نصب افزونهی امنیتی یا مدیریت مستقیم سرور نیست؛ اما حفاظت از حساب مدیر و دسترسیها همچنان با شماست. اگر دربارهی امنیت فروشگاه سوالی دارید، پشتیبانی سازیتو با شمارهی ۰۲۱۹۱۰۰۷۶۶۰ (شنبه تا چهارشنبه ۹:۳۰ تا ۱۸ و پنجشنبهها ۹:۳۰ تا ۱۴) پاسخگوست.
اگر هنوز فروشگاه ندارید و میخواهید کارتان را با زیرساختی شروع کنید که بخش مهمی از نگهداری فنی آن بر عهدهی پلتفرم است، امکانات سازیتو را بررسی کنید و فروشگاه اینترنتی خودتان را راهاندازی کنید.
سوالات متداول
چگونه امنیت سایت را افزایش دهیم؟
رمز قوی با ورود دومرحلهای، بهروزرسانی منظم، حذف افزونههای بیاستفاده، SSL و نسخهی پشتیبان بیرون از سرور مهمترین کارها هستند. در فروشگاهساز ابری، بخشی از این موارد مثل بهروزرسانی و SSL را پلتفرم انجام میدهد.
آیا SSL امنیت سایت را تضمین میکند؟
نه. SSL فقط ارتباط بین بازدیدکننده و سایت را رمزگذاری میکند. جلوی رمز ضعیف، افزونه قدیمی یا بدافزار را نمیگیرد.
چگونه بفهمیم سایت امن است؟
نشانه قطعیای وجود ندارد، اما میتوان نشانههای خوب را دید: HTTPS فعال، گزارش بدون مسئله در Search Console، بهروز بودن نرمافزار، نسخهی پشتیبان و اسکن بدون بدافزار.
چه عواملی باعث هک شدن سایت میشوند؟
رایجترینها: رمز ضعیف، افزونه یا نرمافزار قدیمی، قالب یا افزونهی کرکشده، هاست ضعیف و فرمهایی که ورودی را درست بررسی نمیکنند.
در فروشگاهساز ابری مسئول امنیت اطلاعات کیست؟
مسئولیت میان پلتفرم و صاحب فروشگاه تقسیم میشود. پلتفرم معمولاً زیرساخت، سرورها و نگهداری بخشهای اصلی را مدیریت میکند؛ رمز قوی، ورود دومرحلهای (در صورت پشتیبانی)، دسترسی کارکنان و تشخیص پیامهای فیشینگ با صاحب فروشگاه است.
اگر فعالیت مشکوکی در پنل فروشگاه دیدیم، چه کنیم؟
رمز پنل را عوض کنید، کاربران و دسترسیهای ناآشنا را حذف کنید و سریع موضوع را با زمان و جزئیات مشاهدهشده به پشتیبانی پلتفرم گزارش دهید.
تفاوت امنیت سایتساز و وردپرس چیست؟
هیچکدام ذاتاً امنتر نیستند؛ تفاوت در تقسیم مسئولیت است. در سایتساز ابری سرور و بهروزرسانیها بیشتر بر عهدهی پلتفرم است، اما رمز و دسترسی کاربران همچنان با شماست و امنیت کامل تضمین نمیشود.
آیا فروشگاهساز سازیتو SSL رایگان ارائه میدهد؟
SSL رایگان در فهرست امکانات سازیتو آمده است. شرایط دقیق آن را پیش از شروع از پشتیبانی بپرسید.
آیا فروشگاهسازهای ابری هم به پشتیبانگیری نیاز دارند؟
بله. حتی اگر پلتفرم پشتیبانگیری کند، دامنه و شرایط آن به پلن و پلتفرم بستگی دارد؛ پس از پشتیبانی بپرسید چه اطلاعاتی، با چه دورهای و چگونه بازیابی میشود.